Précision sémantique : je vais ici parler de "pirates", mais sachez que les instigateurs d'attaques DDoS ne sont pas des pros ou des "hackers". Ces attaques sont très simples à lancer et ne nécessite aucune connaissances poussées dans les domaines tels que la programmation ou l'ingénierie réseau.
Cette précision faite, je vous souhaite bonne lecture.
Sortez vos stylos, ouvrez vos cahiers, aujourd'hui je vais tenter d'expliquer le DDoS aux gens de la vraie vie. Dans l'espoir qu'ils comprennent l'un des nombreux enjeux d'Internet et de sa sécurisation tant voulue par nos chères têtes pensantes et gouvernantes.
Les puristes comprendront que j'ai pu simplifier quelque peu mes explications, afin de les rendre plus accessibles. Je vous invite donc à ne pas vous limiter à la lecture de cet article si vous souhaitez parfaire votre connaissance de ce type d'attaque.
Depuis quelques semaines, on entend beaucoup parler d'attaques DDoS, ou attaques de déni de service distribué.
Elles sont utilisés par différents individus ou groupe d'individus, et à des fins très diverses, allant de l'extorsion au combat politique et idéologique.
Commençons par une définition un peu austère.
Les attaques de déni de service distribué consistent à utiliser le maximum de bande passante disponible afin de rendre un service informatique inutilisable.
J'imagine que ce n'est pas très causant pour les gens de la vraie vie. Aussi, dans un but pédagogique, je vais vous développer tout ça plus en détail.
Au début était le DoS...
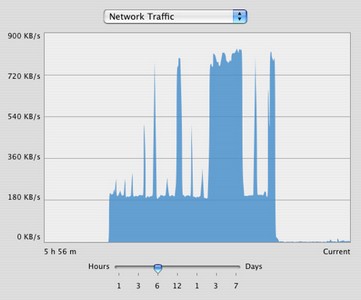
Avant de parler de DDoS, il est bon de commencer par la base : les attaques DoS, le déni de service (non distribué). Il consiste à utiliser une connexion à Internet afin de générer un maximum de requêtes vers un site internet, ou un autre service en ligne, afin de le submerger, et de le rendre indisponible.
En gros, c'est comme si vous ouvriez le même site Internet cent fois par seconde, pendant une durée illimitée. Le but étant de surcharger le serveur web et de le rendre indisponible aux autres internautes.
Nous nous concentrerons sur les attaques ciblant des sites Internet, car la part des attaques concernant d'autres services est anecdotique (1%), d'autant plus qu'on rentrerait dans du très technique, et que ce n'est pas l'objet du présent article.
Le DoS est utilisé dans de très rares cas, notamment par Anonymous, mais j'y reviendrai plus bas.
Pourquoi le DoS est-il si peu utilisé ?
Vous vous doutez bien qu'un serveur web peut largement encaisser votre petite bande passante, même à fond. Les "pirates" ont donc trouvé la parade : utiliser plusieurs connexions à Internet afin de décupler la puissance disponible. On parle alors d'attaques de déni de service distribué, les fameuses attaques DDoS.
Pour pouvoir réaliser une telle attaque, vous devez donc avoir infecté au préalable différents ordinateurs, avec votre Trojan. Ce Trojan met un PC aux ordres du pirate. Il suffit alors que ce dernier ordonne à tous ses Trojans installés sur différents ordinateurs, de générer un maximum de requêtes vers le même site. Pour peu que vous disposiez d'un nombre suffisant de PC infectés (dits "zombies"), le serveur Web hébergeant le site attaqué croulera sous les requêtes, et sera indisponible.
Un réseau de PC infectés par le même Trojan s'appelle un botnet.
Vous avez donc saisit, tout du moins je l'espère, comment fonctionne une attaque DDoS, le principe en est simple : submerger un serveur afin qu'il ne réponde plus, qu'il ne remplisse plus son rôle, bref qu'il fasse un déni de service.

Comment faire pour que mon PC ne soit pas infecté par un Trojan ?
La réponse est simple : rien, si vous êtes sous Windows.
Les Trojans sont cryptés par de petit logiciels vendus 5 à 20 euros. Les anti viraux ne vous seront d'aucune utilité pour les Trojans cryptés depuis moins de six mois.
Au même titre que les laboratoires pharmaceutiques travaillent à éradiquer des maladies existantes, les éditeurs d'anti viraux auront toujours un train de retard sur les pirates, puisque ce sont les pirates qui créent les virus.
Je vous précise afin d'alimenter la psychose que depuis que je travail dans l'informatique, je n'ai jamais vu un PC sous Windows qui ne soit pas infecté par un ou plusieurs Trojans.
D'autant plus que les Trojans ne servent pas qu'au Dénis de service, ils servent également à enregistrer tout ce que vous tapez sur votre ordinateur, y compris les mots de passe, et numéros de carte bancaire. Ce procédé s'appelle "keylogger".
Le vice va tellement loin avec les keylogger, que le logiciel gérant le botnet est souvent capable de faire une jolie liste, avec le site sur lequel vous êtes allé, le nom d'utilisateur et le mot de passe.
Il peut également y avoir d'autres options, comme de voir l'écran du PC zombie en direct, ...
La collecte de ces informations est le plus souvent destiné à la revente, pour des spammeurs par exemple. Les numéros de carte bancaire seront revendus à des escrocs.
La seule et unique solution consiste à ne pas utiliser Windows, mais plutôt Linux ou Mac OS. Ces système étant beaucoup plus sécurisés, il n'existe pas de Trojans dessus.

Combien coûte un botnet ?
Simple calcule :
Le logiciel gérant le botnet et générant le Trojan : 20 $
Le crypteur afin de rendre le Trojan indétectable : 20 $
Les zombies : 0,3 à 0,7 $ par zombie, en fonction de sa provenance géographique. Pour un petit botnet, comptons 1000 zombies, mais 500 suffisent généralement à faire tomber un site (le site du ministère de la culture tombe avec 246 zombies !).
Bref, vous vous en sortirez entre 340 et 740 euros, selon la taille de votre botnet et la qualité de vos zombies.
Par qualité, on entend puissance de connexion à Internet : vous intéresserez plus un pirate si vous avez une connexion en fibre optique, plutôt qu'un modem 56k.
C'est pour cela qu'on voit apparaitre de nouveaux comportements : la vente de serveurs infectés.
En effet, les serveurs disposent d'une gigantesque bande passante, pouvant aller jusqu'à 1000 fois votre connexion ADSL standard. Ils intéressent donc beaucoup les pirates.
Existe-t-il des protections contre ces attaques ? Sont-elles efficaces ?
Je l'ai déjà dit sur ce blog, le DDoS utilise une faille structurelle du net, car elle équivaut à ce que des milliers d'internantes se connectent en même temps sur un site.
Vouloir se protéger d'un DDoS, c'est vouloir fermer une porte qui vous tue (vous met hors ligne) si elle se ferme.
Oui, il existe des protections, mais si le botnet vous attaquant est trop puissant, vous ne pourrez rien.
Ces protections sont fondées sur leurs capacités à encaisser ces immenses flux de bande passante. Si le flux est trop important, elles tomberont.
De plus, des serveurs protégés coutent très cher, jusqu'à dix fois le prix d'un serveur standard.
J'ai connu de vrais pros, dont le business dépendait d'un site qui subissait des attaques DDoS. Avec le temps ils réussissaient à déjouer ces attaques, grâce notamment à OVH, dont les serveurs mutualisés peuvent encaisser de très grosses attaques sans broncher. Ils utilisaient également des firewall et des configurations spécifiques pour leurs serveurs web.
Mais sachez que si le botnet d'en face compte plus de 50 000 zombies, il n'y a rien à faire, et votre serveur risquerai des dommages physiques importants, si l'attaque durait.

Qui utilise ces attaques et pourquoi ?
Beaucoup de gens utilisent ces attaques.
Les pirates, pour se faire la guerre entre eux. Notamment depuis que de grosses sommes d'argent sont en jeux, comme pour les sites de téléchargement ou les débrideurs. C'est un moyen de balayer la concurrence.
Il y a aussi des escrocs, pour faire du chantage aux entreprises : "votre site ne sera pas remis en ligne tant que vous n'aurez pas viré 3000 euros sur mon compte". Les entreprises payent, car elles ne veulent pas que leurs clients sachent qu'elles sont vulnérables à "des" attaques informatiques.
Dernièrement, les ayants droit ont payé une entreprise indienne afin qu'ils DDoS le site ThePirateBay, plus gros site de téléchargement au monde.
Le DDoS est aussi utilisé par des Etats, contre d'autres Etats. Les chinois,et les,russes ne sont pas mauvais à ce petit jeu. Les russes ont même fait un deal avec les pirates informatiques du monde entier : les pirates ne risquent aucune procédure judiciaire en Russie, s'ils n'attaquent pas d'intérêts russes.
Enfin, le DDoS peut être utilisé à des fins politiques, comme,Anonymous par exemple. Mais Anonymous utilise le DoS : il laisse le choix à chaque Internaute de devenir un "zombie volontaire", via un outil LOIC (pour Low Orbit Ion Canon). Les attaques sont donc coordonnées dans le temps et chaque participant fait un DoS de chez lui.
S'il se fait pincer, ce qui est extrêmement rare, il peut dire que son PC à été infecté par un Trojan.

Je terminerai ce billet pour dire qu'il n'y a que trois autorités réellement compétentes pour trouver les gérant de botnet : Interpol, le FBI et la NSA. Ils ne s'intéressent qu'à des botnet de plus de 60 000 zombies car ce type de botnet pourrait faire s'écrouler l'économie d'un pays entier.
Voilà, vous savez donc tout, ou presque, sur ces attaques. Elles sont la bombe nucléaire du Web et peuvent être déclenchées à n'importe quel moment et par n'importe qui. La seule chose qui importe lorsqu'on est "sous le feu", c'est d'attendre la fin de l'attaque, qui surviendra tôt ou tard ; et de surtout ne jamais céder aux exigences des assaillants.


